Juruketik.com – Memori ponsel yang cepat penuh, koneksi internet yang terkadang tidak stabil, hingga keterbatasan perangkat tidak menghentikan langkah Ahmad Ridwan Priagoh mendalami dunia keamanan siber.
Pemuda asal Kecamatan Citeureup, Kabupaten Bogor, itu justru menjadikan sebuah ponsel Android sebagai modal untuk belajar, melakukan riset, menemukan celah keamanan, hingga membantu sejumlah instansi memperbaiki kerentanan pada sistem mereka.
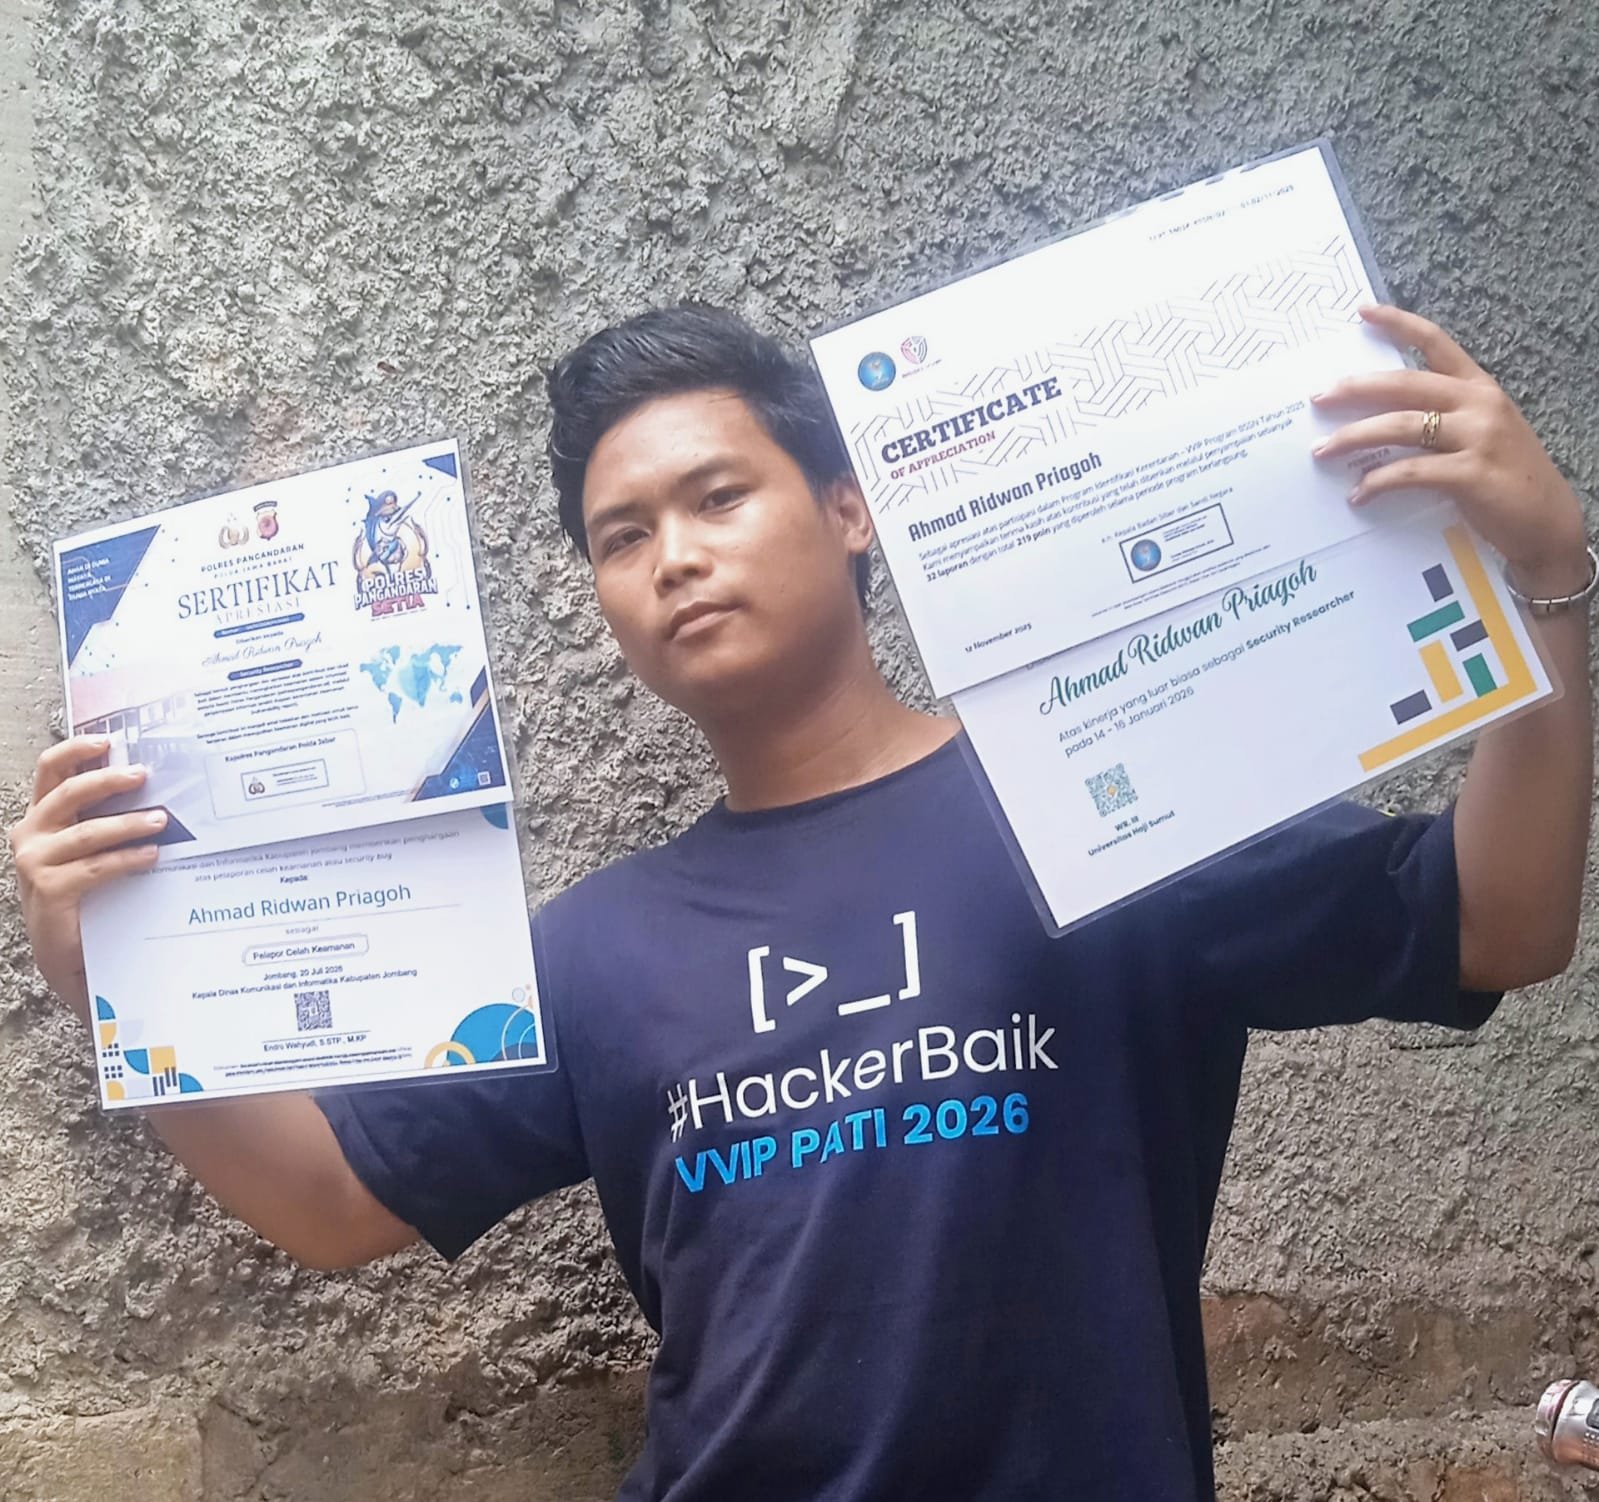
Perjalanan tersebut membawanya mendapatkan sedikitnya 18 sertifikat atau bentuk apresiasi dari berbagai instansi dan lembaga sejak 2024 hingga 2026.
Baca Juga: Profil Denny Achmad, Kajari Kabupaten Bogor yang Dipromosikan jadi Asintel Kejati DKI Jakarta
Salah satu pencapaian yang paling berkesan bagi Ridwan adalah ketika ia berhasil masuk Top 8 dalam Program VVIP Badan Siber dan Sandi Negara (BSSN) regional Jawa Tengah.
Yang membuat pencapaian itu terasa berbeda, Ridwan menjalaninya bukan dengan perangkat komputer atau laptop dengan spesifikasi tinggi, melainkan hanya menggunakan HP Android.
Berawal dari Korban Phishing
Ketertarikan Ridwan terhadap keamanan siber ternyata berawal dari pengalaman yang tidak menyenangkan.
Baca Juga: Profil Bimo Aria Martha, Point Guard Muda Andalan Kota Bogor di Porprov Jabar 2026
Ia pernah menjadi korban social engineering berupa phishing. Pengalaman tersebut justru membuatnya penasaran.
Ridwan mulai bertanya-tanya bagaimana seorang peretas berpikir dan bagaimana sebuah sistem dapat memiliki celah yang memungkinkan terjadinya serangan.
Rasa penasaran itu kemudian berkembang menjadi ketertarikan terhadap dunia security researcher.
Ridwan yang merupakan lulusan SDN Tarikolot 05, SMPN 03 Citeureup dan SMK Darul Muslim mulai serius mengenal dunia bug hunting pada 2024.
Saat menempuh pendidikan SMK, ia mengambil jurusan Rekayasa Perangkat Lunak. Ketika sebagian pelajar lain lebih fokus mempelajari cara membangun sebuah website, Ridwan justru tertarik mempelajari bagaimana website tersebut dapat diamankan.
“Saya dulu saat SMK masuk jurusan Rekayasa Perangkat Lunak. Saat yang lain belajar membangun website, saya mendalami bagaimana mengamankan website,” kata Ridwan.
Kini, Ridwan bekerja sebagai karyawan di D’one Sport Center, sebuah tempat sarana olahraga. Di tengah aktivitasnya sebagai pekerja, ia tetap menyisihkan waktu untuk belajar keamanan siber. Cita-citanya pun jelas, menjadi profesional di bidang cyber security.
Belajar Secara Otodidak
Tidak ada mentor khusus yang mengawali perjalanan Ridwan sebagai bug hunter. Ia berkembang dengan belajar sendiri.
Artikel di internet dan video YouTube menjadi sumber belajar awal. Seiring perjalanan, ia mulai mengikuti sejumlah pembelajaran dan course keamanan web yang dapat diakses melalui perangkat Android, di antaranya Sibermuda, Ebookr dan Ikan Julung Julung Team.
Ridwan menyebut dirinya masih berada pada tahap beginner dan terus belajar untuk mengembangkan kemampuan.
Untuk menemukan celah keamanan, ia mengandalkan proses reconnaissance atau
recon, kemudian mengidentifikasi sistem secara teliti.
Menurutnya, seorang bug hunter membutuhkan ketelitian, ketekunan dan rasa penasaran.
Namun, perjalanan belajar tersebut tidak selalu memberikan hasil positif. Ridwan mengaku pernah mengirimkan laporan kerentanan yang tidak mendapatkan respons. Ada pula laporan yang hanya dibaca dan kemudian sistem diperbaiki, tanpa adanya apresiasi.
Dalam beberapa kasus, ia bahkan mengaku langsung diblokir setelah menyampaikan laporan.
Situasi tersebut sempat membuatnya kecewa. Namun, ia memilih menganggapnya sebagai bagian dari proses.
Dari Bug Receh hingga Menemukan Celah Serius
Ketika pertama kali menemukan bug, Ridwan mengaku merasakan kebanggaan terhadap dirinya sendiri. Temuan tersebut justru membuat rasa ingin tahunya semakin besar.
Ia terus belajar dari celah keamanan yang menurutnya sederhana hingga mencoba memahami kerentanan dengan tingkat kesulitan lebih tinggi.
Salah satu jenis kerentanan yang masih dianggap sulit baginya adalah Remote Code Execution (RCE) dan Privilege Escalation.
Ridwan juga pernah menemukan Broken Link Hijacking, yakni kondisi ketika tautan atau akun yang sudah tidak aktif masih berkaitan dengan sebuah website dan dapat diklaim oleh pihak lain.
Menurut penjelasan Ridwan, kondisi tersebut berpotensi dimanfaatkan untuk mengarahkan pengguna kepada phishing maupun penyebaran malware.
Ia juga mengaku pernah menemukan celah SQL Injection ketika melakukan pengujian hanya menggunakan HP Android.
Menurutnya, kerentanan tersebut berpotensi memungkinkan penyerang mengakses database hingga kredensial login administrator.
Dalam melakukan pelaporan, Ridwan tidak serta-merta mengeksploitasi sistem. Ia menjelaskan, proses yang dilakukan dimulai dari identifikasi, menemukan kerentanan, mencari kontak pihak terkait, kemudian membuat laporan secara rinci.
Laporan tersebut biasanya berisi nama bug, tingkat keparahan atau severity, deskripsi, dampak, hingga rekomendasi perbaikan.
Setelah laporan diterima, pihak terkait kemudian dapat melakukan perbaikan pada sistem.
Ketika HP Menjadi Satu-satunya Modal
Di sinilah salah satu bagian paling menarik dari perjalanan Ridwan. Aktivitas yang identik dengan komputer dan berbagai perangkat pengujian keamanan justru ia jalani menggunakan HP Android.
Ridwan mulai melakukan aktivitas bug hunting menggunakan HP sejak duduk di kelas 2 SMK.
Keterbatasan perangkat tentu menjadi tantangan tersendiri. Memori ponsel sering penuh ketika ia memasang berbagai tools. Koneksi jaringan terkadang menghilang.
Keterbatasan aplikasi juga membuatnya lebih sering menggunakan metode manual dibandingkan mengandalkan tools secara penuh.
Untuk menyiasatinya, Ridwan mencari berbagai alternatif melalui browser dan memanfaatkan tools yang tersedia untuk Android.
Beberapa tools yang digunakannya antara lain Termux, Lightning, SandroProxy, Temp Mail dan HackBar.
“Perjuangan saya menggunakan Android sedikit demi sedikit, belajar dari bug receh hingga high. Meskipun terkadang memori saya full karena install tools, saya bisa mengatasi dan mengelola penyimpanan ponsel agar terus bisa berkontribusi,” ujarnya.
Ridwan tidak menampik bahwa laptop akan membuat proses belajarnya lebih leluasa.
Ia ingin memiliki perangkat yang memungkinkan dirinya memasang lebih banyak tools dan mengikuti pembelajaran yang membutuhkan perangkat dengan kemampuan lebih tinggi.
Namun, keinginan tersebut belum membuatnya berhenti.
“Motivasi saya untuk terus ingin mengamankan website Indonesia agar terhindar dari ancaman atau serangan siber lainnya dan memperbanyak prestasi untuk portofolio saya,” katanya.
Bagi Ridwan, perangkat bukan satu-satunya faktor penentu. Ia justru menilai kemampuan memahami cara kerja sebuah sistem merupakan hal yang sangat penting.
Tanpa memahami sistem, seorang bug hunter menurutnya akan kesulitan mengetahui potensi celah yang mungkin terdapat pada sistem, termasuk versi, CMS yang digunakan maupun menu-menu yang tersedia.
Dari Belajar Otodidak hingga Top 8 BSSN
Ketekunan tersebut kemudian menghasilkan sejumlah apresiasi. Pada 2025, Ridwan mengikuti program yang diselenggarakan BSSN. Dalam program pertamanya, ia berada di peringkat 18.
Hasil tersebut justru membuatnya memasang target baru. Ridwan ingin masuk tiga besar. Namun, jika target tersebut belum tercapai, ia setidaknya ingin berada di posisi lima sampai 10 besar.
Target itu akhirnya terwujud. Ia berhasil masuk Top 8 dalam Program VVIP BSSN regional Jawa Tengah dan mendapatkan sertifikat serta reward.
Bagi Ridwan, pencapaian tersebut bukan sekadar posisi dalam sebuah program.
Ia menganggapnya sebagai pengalaman berharga karena dapat bersaing dengan para bug hunter lainnya di tingkat nasional, sementara dirinya hanya menggunakan sebuah HP Android.
“Arti dari Top 8 ini adalah pengalaman saya yang berharga. Bisa bersaing dengan para bug hunter nasional lainnya hanya dengan bermodalkan Android saja, saya mampu membantu menjaga keamanan website,” ujarnya.
Ketika mengetahui dirinya masuk Top 8, orang pertama yang ia beri tahu adalah seorang teman yang selama ini memberikan dukungan kepadanya.
18 Sertifikat dan Apresiasi
Selain pencapaian Top 8 tersebut, Ridwan mencatat sedikitnya 18 sertifikat atau bentuk apresiasi yang diterimanya dari berbagai lembaga.
Apresiasi itu berasal dari sejumlah instansi pemerintah, CSIRT daerah, perguruan tinggi, sekolah hingga perusahaan. Diantaranya;
* Sertifikat Security Researcher dari Polres Pangandaran (2026).
* Sertifikat Security Researcher dari CSIRT Kota Pasuruan (2025).
* Sertifikat Security Researcher dari CSIRT Kota Pekalongan (2025).
* Sertifikat Security Researcher dari Program VVIP BSSN (2025).
* Sertifikat dan reward Security Researcher Top 8 dari Program VVIP BSSN regional Jawa Tengah (2025).
* Sertifikat Security Researcher dari CSIRT Provinsi Lampung (2026).
* Sertifikat Security Researcher dari CSIRT Kabupaten Jombang (2026).
* Sertifikat Security Researcher dari Diskominfo Kabupaten Purworejo (2026).
* Sertifikat Security Researcher dari CSIRT Provinsi Yogyakarta (2026).
* Sertifikat Security Researcher dari MTs Al Maruf Margodadi (2025).
* Sertifikat Security Researcher dari Universitas Sultan Ageng Tirtayasa (2025).
* Sertifikat Security Researcher dari Universitas ASM Kencana Bandung (2024).
* Sertifikat dan reward Security Researcher dari STIE Malangkucecwara (2026).
* Sertifikat Security Researcher dari Universitas Haji Sumatera Utara (2026).
* Sertifikat Security Researcher dari SMKN 1 Telagasari (2026).
* Sertifikat Security Researcher dari SMK Teknologi (2024).
* Sertifikat Security Researcher dari Caraka Media Digital (2025).
* Sertifikat Security Researcher dari Schoolmedia (2026).
Selain daftar tersebut, Ridwan juga mencatat satu pelaporan valid kepada NASA dengan status yang disebutnya masih unresolved.
Laporan NASA tersebut memiliki karakter berbeda dari 18 sertifikat atau apresiasi di atas sehingga tidak dikategorikan sebagai penghargaan.
Tidak Ingin Berhenti di Indonesia
Masuk Top 8 bukan menjadi akhir perjalanan Ridwan. Ia justru mulai memasang target baru. Setelah belajar dan berkontribusi pada sejumlah website di Indonesia, ia ingin mencoba memperluas pengalaman ke ranah internasional.
Platform seperti HackerOne dan Bugcrowd menjadi tujuan yang ingin ia jajaki. Ia juga ingin memiliki laptop agar dapat belajar lebih jauh dan memasang berbagai tools yang selama ini belum dapat digunakan secara optimal melalui HP.
Meski demikian, Ridwan saat ini masih memandang bug hunting sebagai hobi yang terus ia tekuni.
Di luar pencapaian dan kemungkinan mendapatkan reward, ia mengatakan ingin mendapatkan relasi dan belajar bersama orang-orang yang memiliki ketertarikan serupa.
Menjaga Batas antara Mencari Bug dan Merusak Sistem
Bagi Ridwan, kemampuan menemukan celah keamanan juga harus disertai tanggung jawab.
Ia mengatakan lebih memilih melakukan pengujian pada website yang memiliki Vulnerability Disclosure Program (VDP), termasuk website pemerintah yang memiliki CSIRT.
Jika sebuah instansi tidak memiliki VDP, Ridwan mengatakan akan mencari kontak yang berkaitan dengan instansi tersebut untuk menyampaikan laporan.
Ia juga mengatakan tidak akan mengeksploitasi atau merusak website hanya karena laporan yang disampaikan tidak mendapatkan respons.
Menurutnya, bug hunter berbeda dengan pihak yang mengeksploitasi celah untuk kepentingan pribadi.
Bagi Ridwan, tujuan bug hunter adalah membantu pemilik sistem mengetahui dan memperbaiki kerentanan, sementara eksploitasi untuk merusak atau mengambil keuntungan pribadi memiliki konsekuensi berbeda.
Program bug bounty dan VDP, menurutnya, juga penting bagi perusahaan maupun instansi untuk membantu menjaga keamanan data pengguna dan integritas sistem.
Terinspirasi dari Perjalanan Putra Aji Adhari
Dalam perjalanan belajarnya, Ridwan memiliki sosok yang menjadi inspirasi. Ia menyebut nama Putra Aji Adhari, tokoh di bidang keamanan siber yang menurut Ridwan menjadi salah satu sosok yang membuatnya tertarik melihat kemungkinan berkarier di bidang tersebut.
Ridwan ingin memiliki perjalanan sendiri di dunia keamanan siber dan terus berkembang hingga mampu bersaing di tingkat internasional.
Di tingkat lokal, ia juga melihat adanya potensi besar dari anak muda Bogor.
Ia menyebut nama Rafasha Alfiandi sebagai salah satu contoh bug hunter asal Bogor yang menurutnya telah menemukan celah keamanan pada website BSSN.
Karena itu, Ridwan berharap semakin banyak anak muda Bogor yang tertarik mempelajari keamanan siber.
Pesan dari Citeureup
Perjalanan Ridwan belum selesai. Ia masih bekerja sebagai karyawan, masih belajar secara otodidak, masih menggunakan HP Android sebagai perangkat utama, dan masih memiliki banyak target yang ingin dicapai.
Ia bahkan mengakui pernah berada pada titik ingin berhenti karena merasa tidak memiliki mentor dan khawatir salah dalam memilih metode belajar.
Namun, rasa ingin tahu membuatnya kembali melangkah. Bagi Ridwan, kegagalan bukan akhir dari perjalanan.
“Kegagalan adalah sebuah proses kesuksesan,” ujarnya.
Kini, cita-citanya bukan hanya mengembangkan kemampuan pribadi. Ia ingin membangun relasi dan belajar bersama anak-anak muda Indonesia yang baru memulai perjalanan di bidang keamanan siber.
Dan untuk anak muda di Bogor yang merasa tidak memiliki perangkat memadai atau biaya untuk belajar, Ridwan memiliki pesan sederhana.
“Keterbatasan bukanlah sebuah halangan untuk ingin belajar dan berkembang. Bisa saja HP Android yang sering kalian pakai bisa digunakan untuk menyelamatkan dan mengamankan website di negara kita ini.”
Dari sebuah ponsel yang memorinya kerap penuh, Ridwan mencoba membuktikan bahwa perjalanan belajar di bidang teknologi tidak selalu harus dimulai dengan perangkat mahal.
Yang ia miliki saat ini adalah rasa ingin tahu, kemauan untuk belajar, dan keinginan untuk terus berkembang. Perjalanan dari Citeureup itu pun masih panjang. (*)